


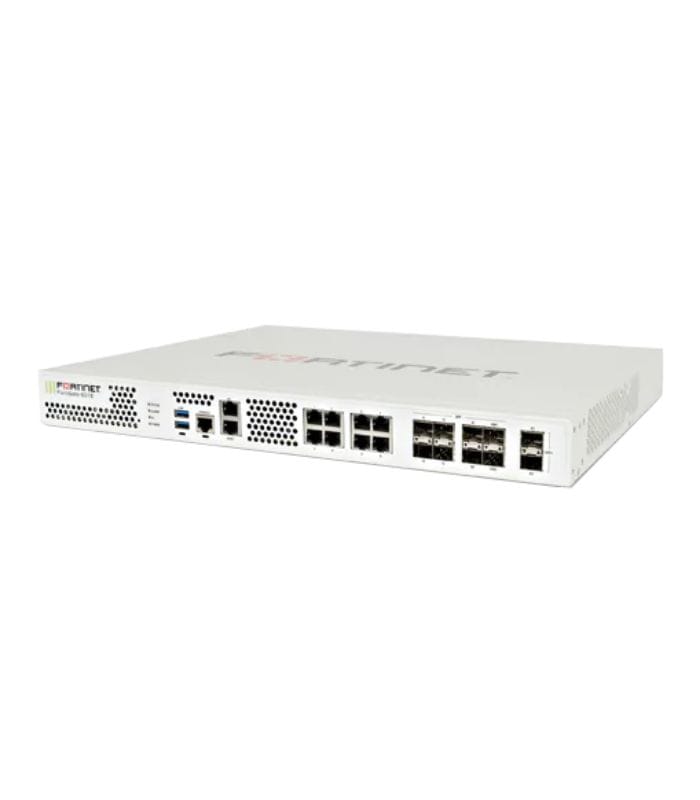
Firewall Fortinet FortiGate-701G, FG-701G

150.100 lei
Pretul afisat nu reflecta discounturile disponibile. Solicitati oferta pentru a beneficia de cel mai mic pret.
Ai nevoie de mai multe informatii? Contact
In stoc - disponibil pentru livrare imediata
Partener oficial autorizat de catre producator.
Livrare & Transport
-
 Echipamente

Livrarea se face prin curier. Transportul este gratuit.
1-3 zile lucratoare
-
Software

Livrarea se face electronic.
1-2 zile lucratoare

Specificatii tehnice
Specificatii Fortinet FortiGate 701G, FG-701G
Fortinet FortiGate 701G (FG-701G) este un firewall next-generation (NGFW) de nivel enterprise, echipat cu procesoare hardware dedicate CP10/NP7 si stocare SSD dubla de 480 GB. Ofera throughput IPS de 38 Gbps, throughput NGFW de 29 Gbps si suporta pana la 28 milioane de sesiuni TCP concurente si 30.000 de politici firewall. Cu 4 porturi 25GE SFP28, 4 porturi 10GE SFP+ si 16 porturi GE SFP, FG-701G ofera conectivitate flexibila pentru retele de mare capacitate. Throughput-ul VPN IPsec de 55 Gbps si suportul pentru 50.000 de tuneluri client-to-gateway il recomanda pentru companii cu infrastructura distribuita. Format 1U rack-mountable, cu alimentare dubla redundanta.
Interfete si Module
| Specificatie | FG-701G |
|---|---|
| Sloturi Hardware Accelerated 25 GE SFP28 / 10 GE SFP+ | 4 |
| Sloturi Hardware Accelerated 10 GE SFP+ / GE SFP | 4 |
| Sloturi Hardware Accelerated GE SFP | 16 |
| Sloturi Hardware Accelerated GE RJ45 | 8 |
| Port 2.5 GE / GE HA | 1 |
| Port GE Management | 1 |
| Porturi USB (Client / Server) | 2 |
| Port Console | 1 |
| Stocare interna | 2x 480 GB |
| Trusted Platform Module (TPM) | ✓ |
| Bluetooth Low Energy (BLE) | — |
| Signed Firmware Hardware Switch | ✓ |
| FortiSentry | ✓ |
| Transceivere incluse | 2x SFP SX |
Performanta Sistem — Trafic Mix Enterprise
| Specificatie | FG-701G |
|---|---|
| Throughput IPS | 38 Gbps |
| Throughput NGFW | 29 Gbps |
| Throughput Threat Protection | 26 Gbps |
Capacitate si Performanta Sistem
| Specificatie | FG-701G |
|---|---|
| Throughput Firewall IPv4 (1518 / 512 / 64 byte, UDP) | 164 / 163 / 145 Gbps |
| Throughput Firewall IPv6 (1518 / 512 / 86 byte, UDP) | 164 / 163 / 145 Gbps |
| Latenta Firewall (64 byte, UDP) | 3,87 µs |
| Throughput Firewall (Pachete/Secunda) | 217,5 Mpps |
| Sesiuni Concurente (TCP) | 28 milioane |
| Sesiuni Noi/Secunda (TCP) | 700.000 |
| Politici Firewall | 30.000 |
| Throughput VPN IPsec (512 byte) | 55 Gbps |
| Tuneluri VPN IPsec Gateway-to-Gateway | 2.000 |
| Tuneluri VPN IPsec Client-to-Gateway | 50.000 |
| Throughput SSL-VPN | 8 Gbps |
| Utilizatori SSL-VPN Concurenti (Max recomandat, Mod Tunel) | 10.000 |
| Throughput Inspectie SSL (IPS, avg. HTTPS) | 14 Gbps |
| CPS Inspectie SSL (IPS, avg. HTTPS) | 13.000 |
| Sesiuni Concurente Inspectie SSL (IPS, avg. HTTPS) | 1,6 milioane |
| Throughput Application Control (HTTP 64K) | 50 Gbps |
| Throughput CAPWAP (HTTP 64K) | 133 Gbps |
| Virtual Domains (Implicit / Maxim) | 10 / 50 |
| Numar Maxim FortiSwitch-uri Suportate | 128 |
| Numar Maxim FortiAP-uri (Total / Tunel) | 1024 / 512 |
| Numar Maxim FortiToken-uri | 5.000 |
Configuratii High Availability
| Specificatie | FG-701G |
|---|---|
| Configuratii HA | Active-Active, Active-Passive, Clustering |
Dimensiuni si Alimentare
| Specificatie | FG-701G |
|---|---|
| Inaltime x Latime x Lungime (inch) | 1,75 × 17,0 × 13,5 |
| Inaltime x Latime x Lungime (mm) | 44,45 × 432 × 342 |
| Greutate | 7,72 lbs (3,5 kg) |
| Format | Rack Mount (compatibil EIA/non-EIA), 1RU |
| Sursa de alimentare AC | 100-240VAC, 50/60Hz |
| Curent AC (Maxim) | 6A@100VAC |
| Consum Energie (Mediu / Maxim) | 240 W / 295 W |
| Disipare Termica | 1006 BTU/h |
| Surse de Alimentare Redundante | Dual AC PSU nehotswappable, implicit, pentru redundanta 1+1 |
Mediu de Operare si Certificari
| Specificatie | FG-701G |
|---|---|
| Temperatura Operare | 0°C pana la 45°C (32°F pana la 113°F) |
| Temperatura Depozitare | -35°C pana la 70°C (-31°F pana la 158°F) |
| Umiditate | 10% pana la 90%, non-condensanta |
| Nivel Zgomot | 59 dBA |
| Ventilatie Fortata | Lateral si Frontal spre Posterior |
| Altitudine Operare | pana la 10.000 ft (3048 m) |
| Conformitate | FCC Part 15 Class A, RCM, VCCI, CE, UL/cUL, CB |
| Certificari | USGv6/IPv6 |
Descriere produs - Datasheet
DESCARCA Fisa Tehnica: Datasheet Firewall Fortinet FortiGate-701G, FG-701G
Puncte forte
- Lider in Gartner Magic Quadrant atat pentru Network Firewalls, cat si pentru WAN Edge Infrastructure.
- Security Networking bazat pe FortiOS, pentru convergenta functiilor de networking si securitate.
- Performanta de ultima generatie, fara echivalent, oferita de procesoarele SPU si vSPU brevetate de Fortinet.
- Securitate enterprise prin serviciile FortiGuard consolidate, bazate pe tehnologii de inteligenta artificiala (AI) si machine learning (ML).
- Vizibilitate aprofundata asupra aplicatiilor, utilizatorilor si dispozitivelor, dincolo de capabilitatile traditionale ale firewall-urilor.
Fortinet FortiGate 701G – Securitate bazata pe inteligenta artificiala si machine learning, cu vizibilitate aprofundata
Firewall-ul de noua generatie Fortinet FortiGate 701G (NGFW) combina securitatea bazata pe inteligenta artificiala (AI) cu tehnologii de machine learning (ML) pentru a asigura protectia impotriva amenintarilor la orice nivel de scalare. Beneficiati de o vizibilitate aprofundata asupra retelei si puteti identifica aplicatiile, utilizatorii si dispozitivele inainte ca acestea sa devina surse de amenintari.
Bazata pe tehnologia ASIC dezvoltata de Fortinet, seria 700G ofera capabilitati de detectare a amenintarilor de nivel superior in industrie, permitand identificarea si diminuarea mai rapida a amenintarilor cibernetice. Printr-un set extins de capabilitati de securitate bazate pe AI/ML, integrate in platforma Security Fabric, seria FortiGate 700G ofera un networking securizat cu acoperire extinsa, vizibilitate aprofundata si automatizare.
Securizati reteaua end-to-end prin capabilitati avansate de protectie la nivelul edge, care includ securitatea web, securitatea continutului si securitatea dispozitivelor. In acelasi timp, segmentarea retelei si Secure SD-WAN contribuie la reducerea complexitatii si a riscurilor in retelele IT hibride.
Universal Zero Trust Network Access (ZTNA) controleaza, verifica si faciliteaza automat accesul utilizatorilor la aplicatii, reducand amenintarile laterale prin acordarea accesului exclusiv utilizatorilor validati. Protectia ultra-rapida impotriva amenintarilor si inspectia SSL asigura securitatea la nivelul edge, oferind vizibilitate asupra traficului si amenintarilor fara a afecta performanta.
Servicii de securitate FortiGuard bazate pe inteligenta artificiala
Serviciile de securitate FortiGuard bazate pe inteligenta artificiala (AI) fac parte din strategia de aparare pe mai multe niveluri a Fortinet si sunt strans integrate in solutiile FortiGate NGFW si in celelalte produse Fortinet. Beneficiind de cele mai recente informatii privind amenintarile furnizate de FortiGuard Labs, aceste servicii protejeaza organizatiile impotriva vectorilor moderni de atac si a amenintarilor actuale, inclusiv a amenintarilor zero-day si a atacurilor sofisticate bazate pe inteligenta artificiala.
Securitatea retelei si a fisierelor
Serviciile de securitate pentru retea si fisiere protejeaza impotriva amenintarilor provenite din trafic de retea si din fisiere. Cu peste 18.000 de semnaturi, sistemul de prevenire a intruziunilor (IPS) de top la nivelul industriei utilizeaza modele AI/ML pentru inspectia aprofundata a pachetelor si a traficului SSL, detectand si blocand continutul malitios si aplicand patch-uri virtuale pentru vulnerabilitatile nou descoperite.
Protectia anti-malware combate atat amenintarile cunoscute, cat si cele necunoscute bazate pe fisiere, combinand functionalitatile antivirus cu tehnologia de sandboxing pentru asigurarea unei securitati pe mai multe niveluri.
Controlul aplicatiilor (Application Control) imbunatateste conformitatea cu cerintele de securitate si ofera vizibilitate in timp real asupra aplicatiilor si a modului in care acestea sunt utilizate.
Securitate Web / DNS
Serviciile de securitate Web/DNS protejeaza impotriva atacurilor bazate pe DNS, a URL-urilor malitioase, inclusiv a celor incluse in e-mailuri, precum si impotriva comunicarilor cu botnet-uri.
Filtrarea DNS blocheaza intreaga gama de atacuri bazate pe DNS, in timp ce filtrarea URL utilizeaza o baza de date cu peste 300 de milioane de URL-uri pentru identificarea si blocarea linkurilor malitioase.
In acelasi timp, serviciile de reputatie IP si anti-botnet protejeaza impotriva activitatii botnet si a atacurilor DDoS.
FortiGuard Labs blocheaza saptamanal peste 500 de milioane de URL-uri malitioase, de phishing si spam, precum si 32.000 de tentative de comunicare cu servere command-and-control (C2) ale botnet-urilor in fiecare minut, demonstrand nivelul ridicat de protectie oferit de solutiile Fortinet.
Securitatea SaaS si a datelor
Serviciile de securitate SaaS si a datelor acopera principalele cerinte de securitate asociate utilizarii aplicatiilor si protectiei datelor.
Acestea includ functionalitati de prevenire a pierderii datelor (DLP), care asigura vizibilitatea, administrarea si protectia datelor, inclusiv blocarea exfiltrarii acestora, pe durata tranzitului prin retele, medii cloud si dispozitivele utilizatorilor.
Serviciul Cloud Access Security Broker (CASB) inline protejeaza datele aflate in tranzit, datele stocate si datele din mediile cloud, asigurand aplicarea standardelor de conformitate si gestionarea conturilor, utilizatorilor si aplicatiilor cloud.
Serviciile evalueaza, de asemenea, infrastructura, valideaza configuratiile si evidentiaza riscurile si vulnerabilitatile, inclusiv prin detectarea dispozitivelor IoT si corelarea acestora cu vulnerabilitatile identificate.
Prevenirea amenintarilor Zero-Day
Prevenirea amenintarilor zero-day este realizata printr-o functionalitate de prevenire inline a programelor malware, bazata pe inteligenta artificiala, care analizeaza continutul fisierelor pentru identificarea si blocarea in timp real a programelor malware necunoscute, asigurand protectie in mai putin de o secunda pe toate solutiile NGFW.
Serviciul integreaza, de asemenea, matricea MITRE ATT&CK, contribuind la accelerarea procesului de investigare.
Integrat in solutiile FortiGate NGFW, serviciul asigura o protectie completa prin blocarea amenintarilor necunoscute, eficientizarea procesului de raspuns la incidente si reducerea efortului operational asociat securitatii.
Securitatea OT
Cu peste 1.000 de patch-uri virtuale, peste 1.100 de aplicatii OT si peste 3.300 de reguli pentru protocoale, capabilitatile integrate de securitate OT identifica amenintarile care vizeaza infrastructurile OT, realizeaza corelarea vulnerabilitatilor, aplica patch-uri virtuale si utilizeaza decodoare de protocoale specifice industriei pentru asigurarea unei protectii robuste a mediilor si dispozitivelor OT.
Fortinet FortiGate 701G – FortiOS Everywhere
FortiOS – sistemul de operare pentru securitatea retelelor in timp real, dezvoltat de Fortinet
FortiOS este sistemul de operare care sta la baza platformei Fortinet Security Fabric, permitand aplicarea politicilor de securitate si asigurand vizibilitate holistica asupra intregii suprafete de atac.
FortiOS ofera un cadru unificat pentru administrarea si securizarea retelelor, indiferent daca acestea sunt bazate pe infrastructuri cloud, hibride sau reprezinta o convergenta intre mediile IT, OT si IoT.
FortiOS permite interoperabilitatea eficienta si fara discontinuitati intre produsele Fortinet, asigurand protectie AI consistenta si consolidata in cadrul mediilor hibride actuale.
Spre deosebire de solutiile traditionale punctuale (point solutions), Fortinet adopta o abordare holistica a securitatii cibernetice, avand ca obiective reducerea complexitatii, eliminarea silozurilor de securitate si cresterea eficientei operationale.
Prin consolidarea functiilor de securitate intr-o singura platforma, FortiOS simplifica administrarea, reduce costurile si imbunatateste nivelul general de securitate.
Impreuna, FortiGate si FortiOS asigura o protectie inteligenta si adaptiva, care ajuta organizatiile sa reduca complexitatea, sa elimine silozurile de securitate si sa optimizeze experienta utilizatorilor.
Prin integrarea inteligentei artificiale generative (GenAI), FortiOS isi extinde capacitatea de a analiza traficul de retea si informatiile privind amenintarile, identifica mai eficient abaterile si anomaliile si furnizeaza recomandari mai precise pentru remediere. Astfel, este asigurat un impact minim asupra performantei, fara compromiterea nivelului de securitate.
Fortinet FortiGate-701G – Fortinet ASICs: Securitate fara egal, performanta fara precedent
Alimentat de singurul SPU proiectat special pentru securitate
Firewall-urile traditionale nu pot asigura protectia impotriva amenintarilor actuale bazate pe continut si conexiuni, deoarece se bazeaza pe unitati centrale de procesare (CPU) de uz general disponibile pe piata, ceea ce creeaza o brese de securitate periculoasa. SPU-urile personalizate dezvoltate de Fortinet ofera puterea necesara pentru cresterea radicala a vitezei, scalabilitatii si eficientei, imbunatatind in acelasi timp semnificativ experienta utilizatorilor si reducand necesarul de resurse si consumul de energie.
SPU-urile Fortinet ofera un debit protejat de pana la 520 Gbps, permitand detectarea amenintarilor emergente si blocarea continutului malitios, asigurand in acelasi timp ca solutia de securitate a retelei nu devine un blocaj de performanta.
ASIC-urile Fortinet sunt proiectate pentru eficienta energetica, ceea ce conduce la un consum redus de energie si la imbunatatirea TCO (Total Cost of Ownership). Acestea asigura un debit de nivel superior in industrie, permit procesarea unui volum mai mare de trafic si executa inspectiile de securitate mai rapid, reducand latenta pentru procesarea accelerata a pachetelor si minimizand intarzierile la nivelul retelei.
SPU-urile Fortinet sunt proiectate cu functii de securitate integrate, precum Zero Trust, SSL, IPS si VXLAN, pentru a mentiona doar cateva dintre acestea, imbunatatind semnificativ performanta acestor functii, pe care competitorii le implementeaza in mod traditional la nivel software.
Network Processor NP7
Procesoarele de retea opereaza inline pentru a asigura performanta si scalabilitate fara egal pentru functiile critice de retea. SPU-ul revolutionar NP7 de la Fortinet opereaza impreuna cu functiile FortiOS pentru a oferi:
- Firewall hyperscale, accelerarea stabilirii sesiunilor si latenta ultra-redusa.
- Performanta de nivel superior in industrie pentru VPN, VXLAN termination, hardware logging si elephant flows.
Content Processor CP10
Procesoarele de continut actioneaza ca procesoare auxiliare (co-processors), descarcand sarcinile de procesare intensive din punct de vedere al resurselor asociate functiilor de securitate.
A zecea generatie a procesorului de continut Fortinet, CP10, accelereaza functiile de securitate care necesita resurse intensive si ofera:
- Accelerarea procesului de identificare a tiparelor si inspectarea rapida a traficului in timp real pentru identificarea aplicatiilor.
- Pre-scanare/pre-match pentru IPS si descarcarea procesarii corelarii semnaturilor.
Fortinet FortiGate-701G – FortiManager
Administrare centralizata la scara larga pentru organizatii distribuite
FortiManager, bazat pe FortiAI, este o solutie de administrare centralizata pentru Fortinet Security Fabric. Aceasta simplifica furnizarea in masa si administrarea politicilor pentru FortiGate, FortiGate VM, cloud security, SD-WAN, SD-Branch, FortiSASE si ZTNA in medii hibride.
In plus, FortiManager asigura monitorizarea in timp real a intregii infrastructuri administrate si automatizeaza fluxurile operationale pentru retea.
Prin valorificarea tehnologiei GenAI din FortiAI, FortiManager imbunatateste suplimentar configurarea si procesul de provisionare din etapele Day 0–1, precum si depanarea si mentenanta din etapa Day N, valorificand la maximum capabilitatile Fortinet Security Fabric si crescand semnificativ eficienta operationala.
GenAI in FortiManager contribuie la administrarea simplificata a retelelor prin generarea de scripturi de configurare si de politici, depanarea problemelor si executarea actiunilor recomandate.
FortiConverter Service
Migrarea catre FortiGate NGFW simplificata
FortiConverter Service ofera un proces de migrare simplificat, care permite organizatiilor sa faca tranzitia rapida si usoara de la o gama larga de firewall-uri legacy catre solutii FortiGate NGFW.
Serviciul elimina erorile si redundantele prin utilizarea celor mai bune practici, a metodologiilor avansate si a proceselor automatizate.
Organizatiile isi pot accelera protectia retelei prin adoptarea celei mai recente tehnologii FortiOS.
FortiCare Services
Expertiza la dispozitia dumneavoastra
Fortinet acorda prioritate succesului clientilor prin intermediul FortiCare Services, optimizand solutia Fortinet Security Fabric.
Serviciile complete de-a lungul ciclului de viata includ etapele Design, Deploy, Operate, Optimize si Evolve.
FortiCare Elite, una dintre ofertele de servicii disponibile, asigura SLA-uri imbunatatite si solutionarea rapida a problemelor prin intermediul unei echipe dedicate de suport.
Aceasta optiune avansata de suport include o perioada extinsa de 18 luni de suport post-engineering, oferind flexibilitate si acces la portalul intuitiv FortiCare Elite, care asigura o vizualizare unificata a starii dispozitivelor si a securitatii.
Prin centralizarea acestor informatii, FortiCare Elite contribuie la eficientizarea operatiunilor si la maximizarea performantei implementarii solutiilor Fortinet.
Fortinet FortiGate-701G – Cazuri de utilizare
Firewall de generatie urmatoare (NGFW)
- Suita de servicii de securitate bazate pe inteligenta artificiala FortiGuard Labs, integrata nativ in solutia NGFW, securizeaza serviciile web, continutul si dispozitivele si protejeaza retelele impotriva ransomware si a atacurilor cibernetice sofisticate.
- Inspectia SSL in timp real, inclusiv TLS 1.3, ofera vizibilitate completa asupra utilizatorilor, dispozitivelor si aplicatiilor de pe intreaga suprafata de atac.
- Tehnologia brevetata SPU (Security Processing Unit) de la Fortinet asigura protectie de inalta performanta, de nivel superior in industrie.
Secure SD-WAN
- FortiGate WAN Edge, bazat pe un singur sistem de operare si pe un cadru unificat pentru securitate si administrare, transforma si securizeaza retelele WAN.
- Ofera o calitate superioara a experientei (QoE) si un nivel eficient de securitate pentru modelele de lucru de oriunde (work-from-anywhere), scenariile SD-Branch si utilizarile WAN orientate catre cloud (cloud-first WAN).
- Permite obtinerea eficientei operationale la orice nivel de scalare prin automatizare, analize aprofundate si capabilitati de self-healing.
Universal ZTNA
- Controleaza accesul la aplicatii indiferent de locatia utilizatorului sau de locul in care este gazduita aplicatia, permitand aplicarea uniforma a politicilor de acces.
- Realizeaza autentificari si verificari extinse si aplica politicile de securitate inainte de acordarea accesului la aplicatii, la fiecare solicitare de acces.
- Ofera acces bazat pe agent prin FortiClient sau acces fara agent (agentless) prin intermediul unui portal proxy, destinat utilizatorilor invitati sau scenariilor BYOD (Bring Your Own Device).
Segmentare
- Segmentarea dinamica se adapteaza oricarei topologii de retea pentru a asigura securitate end-to-end reala, de la sediile remote pana la centrul de date si in mediile multi-cloud.
- Segmentarea VXLAN cu scalabilitate ridicata si latenta redusa conecteaza domeniile fizice si virtuale, utilizand reguli de firewall la Layer 4.
- Impiedica deplasarea laterala in cadrul retelei prin protectie avansata si coordonata oferita de FortiGuard Security Services, care detecteaza si previne atacurile cunoscute, zero-day si necunoscute.



 Firewall-uri
 Access Point-uri
 Switch-uri
 Routere


 Licente Fortinet
 Suport Forticare

 Camere Fortinet