Intr-un context in care atacurile cibernetice devin tot mai complexe, securitatea retelei reprezinta o componenta esentiala a infrastructurii IT. Companiile au nevoie de solutii capabile sa monitorizeze traficul, sa previna accesul neautorizat si sa detecteze amenintarile in timp real.
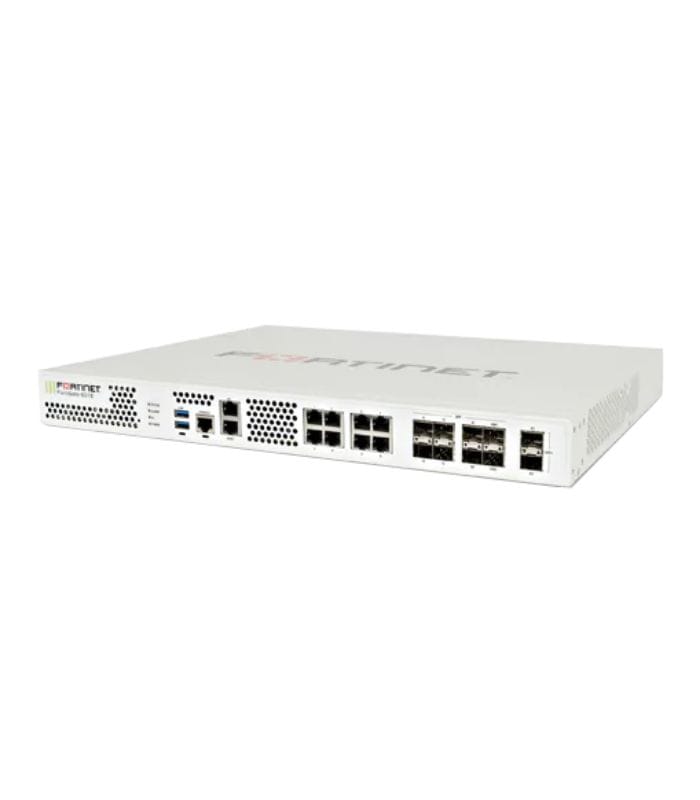
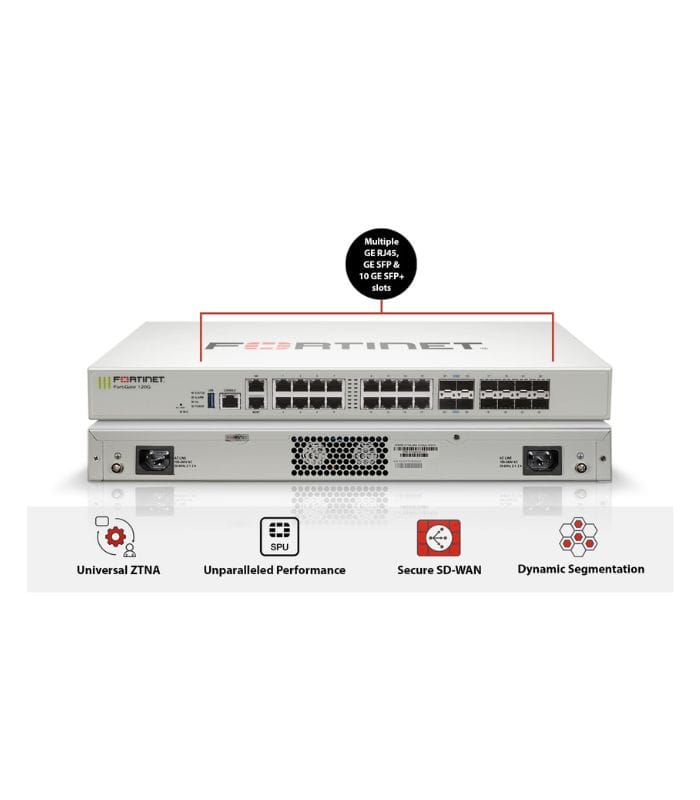
Fortinet FortiGate este o solutie de tip Next-Generation Firewall (NGFW) dezvoltata pentru protectia retelelor, utilizatorilor, aplicatiilor si datelor. Prin combinarea functiilor de firewall, control al traficului si securitate avansata intr-o singura platforma, FortiGate permite organizatiilor sa gestioneze mai eficient securitatea infrastructurii IT.
FortiGate poate fi utilizat in diferite tipuri de infrastructuri, de la companii mici si mijlocii pana la organizatii enterprise, centre de date si retele distribuite.
Ce este firewall FortiGate?
Firewall FortiGate este un firewall de generatie urmatoare care controleaza si inspecteaza traficul de retea, atat la intrarea, cat si la iesirea din infrastructura.
Spre deosebire de un firewall traditional, FortiGate ofera mai multe niveluri de protectie si permite administratorilor sa controleze traficul nu doar pe baza adreselor IP si porturilor, ci si in functie de aplicatii, utilizatori si tipul amenintarii detectate.
Solutia este conceputa pentru protejarea infrastructurilor moderne, inclusiv a mediilor hibride in care sunt utilizate simultan resurse locale, servicii cloud si aplicatii SaaS.
Prin utilizarea unui FortiGate NGFW, organizatiile pot beneficia de un nivel ridicat de control asupra traficului si de politici de securitate adaptate propriilor cerinte.
Ce face un firewall FortiGate?
Unul dintre principalele avantaje ale unui firewall FortiGate este capacitatea de a combina mai multe tehnologii de securitate intr-o singura platforma.
Controlul traficului de retea
FortiGate analizeaza traficul de retea si permite sau blocheaza conexiunile pe baza politicilor de securitate configurate de administrator.
Pot fi controlate atat conexiunile externe, dintre reteaua interna si internet, cat si traficul dintre diferite segmente ale retelei.
Administratorii pot defini reguli in functie de:
-sursa traficului;
-destinatia traficului;
- utilizator;
- aplicatie;
- serviciu;
- interfata de retea;
Acest control permite limitarea accesului la resurse si reducerea riscului de acces neautorizat.
Protectie impotriva malware si ransomware
Un firewall modern trebuie sa faca mai mult decat sa permita sau sa blocheze conexiuni.
FortiGate poate utiliza functii de securitate dedicate pentru detectarea si blocarea unor amenintari precum virusi, malware si ransomware.
Protectia poate fi aplicata traficului care intra in retea, dar si traficului care paraseste infrastructura, oferind astfel un nivel suplimentar de securitate.
IPS – Intrusion Prevention System
IPS (Intrusion Prevention System) este una dintre functiile importante ale unui Next-Generation Firewall.
Prin inspectarea traficului, FortiGate poate identifica tipare asociate tentativelor de intruziune si poate bloca traficul considerat periculos pe baza politicilor configurate.
IPS este important in special pentru identificarea exploatarii vulnerabilitatilor si pentru protejarea serviciilor expuse in retea.
Web Filtering
Functia de Web Filtering permite controlarea accesului utilizatorilor la site-uri si categorii de continut.
Administratorii pot aplica politici pentru blocarea accesului la site-uri considerate:
malitioase;
periculoase;
nepotrivite pentru mediul de lucru;
neautorizate;
asociate unor categorii definite de politica organizatiei.
Web Filtering poate contribui atat la reducerea riscurilor de securitate, cat si la controlul utilizarii internetului in cadrul companiei.
Application Control
Application Control permite identificarea si controlul aplicatiilor care genereaza trafic in retea.
Aceasta functie poate fi utilizata pentru restrictionarea anumitor aplicatii sau pentru aplicarea unor politici diferite in functie de tipul traficului.
Controlul la nivel de aplicatie este important deoarece utilizarea unui serviciu poate avea loc prin mai multe porturi sau protocoale, iar simpla filtrare a porturilor nu este intotdeauna suficienta.
VPN pentru acces securizat
FortiGate ofera suport pentru tehnologii VPN, utilizate pentru conectarea securizata a utilizatorilor si a diferitelor locatii.
VPN poate fi folosit pentru:
acces remote;
conectarea sediilor companiei;
conectarea filialelor;
acces securizat la resurse interne;
comunicarea intre retele aflate in locatii diferite.
Prin intermediul VPN, traficul dintre punctele conectate poate fi protejat prin mecanisme de criptare si autentificare.
Cum se instaleaza un firewall FortiGate?
Instalarea unui firewall FortiGate presupune mai multe etape, de la conectarea fizica a echipamentului pana la configurarea politicilor de securitate.
Configurarea exacta poate varia in functie de modelul FortiGate si de versiunea FortiOS utilizata. In cazul unei implementari in productie, configurarea trebuie realizata in functie de arhitectura si cerintele specifice ale retelei.
1. Instalarea fizica
Pentru modelele hardware, echipamentul poate fi instalat intr-un rack sau amplasat ca unitate desktop, in functie de model.
Conexiunile de baza includ, in functie de configuratie:
* conectarea interfetei WAN la modem, router sau conexiunea furnizorului;
* conectarea interfetei LAN la switch sau la infrastructura interna;
* conectarea alimentarii;
* pornirea echipamentului.
Este important ca interfetele sa fie identificate corect inainte de configurarea retelei.
2. Accesarea interfetei de administrare
Dupa pornire, administratorul poate accesa interfata de management a echipamentului folosind metodele de administrare disponibile pentru modelul respectiv si configuratia initiala.
La prima configurare trebuie schimbate credentialele implicite si trebuie stabilita o metoda sigura de administrare.
Interfata grafica FortiGate permite realizarea majoritatii configuratiilor prin intermediul unui browser, in timp ce CLI (Command Line Interface) este disponibil pentru configuratii avansate si automatizare.
3. Configurarea interfetei WAN
Urmatorul pas este configurarea conexiunii WAN.
In functie de serviciul oferit de furnizorul de internet, conexiunea poate utiliza:
DHCP;
IP static;
PPPoE;
alte configuratii specifice infrastructurii.
Configurarea trebuie realizata conform parametrilor furnizati de operatorul de internet.
4. Configurarea rutei implicite
Pentru accesul la internet este necesara configurarea rutarii corespunzatoare.
O ruta implicita este utilizata pentru traficul destinat retelelor pentru care FortiGate nu are o ruta mai specifica. Gateway-ul este configurat in functie de topologia retelei si de echipamentul care asigura conectivitatea externa.
5. Crearea politicilor de firewall
Una dintre cele mai importante etape este configurarea Firewall Policies.
O politica poate defini:
* interfata sursa;
* interfata destinatie;
* adresa sursa;
* adresa destinatie;
* servicii;
* utilizatori;
* actiunea permisa sau blocata;
* NAT;
* profilele de securitate aplicate.
Este recomandat ca regulile sa permita doar traficul necesar pentru functionarea serviciilor si aplicatiilor.
6. Activarea profilurilor de securitate
In functie de licentele si serviciile utilizate, politicile FortiGate pot include profile precum:
Antivirus;
Web Filter;
Application Control;
Prin combinarea acestor functii, FortiGate poate realiza o analiza mai complexa a traficului decat un firewall traditional.
7. Configurarea DNS si NTP
Configurarea corecta a serverelor DNS este importanta pentru rezolvarea numelor de domenii si functionarea diferitelor servicii de retea.
De asemenea, sincronizarea corecta a orei prin NTP (Network Time Protocol) este esentiala pentru loguri, monitorizare si corelarea evenimentelor de securitate.
O ora incorecta pe echipament poate face mai dificila analiza incidentelor si interpretarea jurnalelor.
8. Inregistrarea si activarea serviciilor FortiGuard
Pentru serviciile FortiGuard care necesita licenta, echipamentul trebuie inregistrat si configurat corespunzator.
Serviciile FortiGuard pot extinde capacitatile de securitate ale FortiGate, in functie de pachetul de servicii utilizat.
Administratorul trebuie sa verifice periodic starea serviciilor si actualizarile disponibile.
9. Backup si actualizari
Configuratia firewall-ului trebuie salvata periodic pentru a putea fi restaurata in cazul unei probleme.
De asemenea, mentinerea software-ului si a serviciilor de securitate actualizate reprezinta o componenta importanta a administrarii unui firewall.
Backup-ul configuratiei si actualizarea periodica a echipamentului sunt doua operatiuni esentiale pentru mentinerea unei infrastructuri stabile si sigure.
Ce presupune administrarea unui FortiGate Firewall?
Instalarea firewall-ului este doar primul pas. Pentru mentinerea securitatii, echipamentul trebuie monitorizat, configurat si actualizat permanent.
Administrarea FortiGate include mai multe activitati.
Administrarea politicilor de securitate
Administratorul poate crea, modifica si monitoriza regulile de acces.
Politicile pot controla traficul dintre:
LAN si WAN;
WAN si servere;
diferite segmente LAN;
utilizatori si aplicatii;
sedii conectate prin VPN.
Este recomandata revizuirea periodica a regulilor pentru eliminarea politicilor care nu mai sunt necesare.
Monitorizarea traficului
Monitorizarea permite identificarea traficului neobisnuit, a conexiunilor blocate si a potentialelor incidente de securitate.
Informatiile disponibile pot ajuta administratorii sa inteleaga:
-cine genereaza trafic;
-unde este directionat traficul;
-ce aplicatii sunt utilizate;
-ce conexiuni sunt blocate;
-ce amenintari au fost detectate.
Gestionarea utilizatorilor si administratorilor
Accesul la administrarea firewall-ului trebuie controlat prin conturi si permisiuni corespunzatoare.
FortiGate permite utilizarea unor profiluri de administrare bazate pe roluri, astfel incat fiecare administrator sa primeasca doar nivelul de acces necesar pentru activitatea sa.
Aceasta abordare contribuie la reducerea riscului asociat accesului administrativ excesiv.
Loguri si raportare
Logurile de securitate reprezinta o sursa importanta de informatii pentru analiza activitatii din retea.
Acestea pot contine informatii despre:
traficul de retea;
conexiunile blocate;
evenimentele de securitate;
tentativele de intruziune;
activitatea sistemului;
evenimente asociate politicilor configurate.
Pentru infrastructurile complexe, solutii precum FortiAnalyzer pot fi utilizate pentru analiza, centralizarea si raportarea informatiilor provenite din echipamentele Fortinet.
FortiManager si FortiAnalyzer
In infrastructurile cu mai multe echipamente sau locatii, administrarea individuala poate deveni dificila.
Ecosistemul Fortinet include instrumente dedicate administrarii si analizei centralizate.
FortiManager poate fi utilizat pentru administrarea centralizata a echipamentelor si politicilor, facilitand gestionarea infrastructurilor Fortinet de dimensiuni mai mari.
FortiAnalyzer este orientat catre colectarea, analiza si raportarea logurilor si evenimentelor de securitate.
Impreuna cu FortiGate si celelalte componente ale Fortinet Security Fabric, aceste solutii pot contribui la construirea unei infrastructuri de securitate integrate.
FortiGate pentru companii
Un firewall FortiGate pentru companii poate fi utilizat pentru protejarea retelelor locale, a conexiunilor internet, a sediilor si a accesului remote.
Pentru o companie mica, cerintele pot fi axate pe securizarea conexiunii la internet, VPN si controlul accesului.
In cazul unei organizatii mai mari, pot deveni importante:
segmentarea retelei;
redundanta;
conectarea mai multor sedii;
Secure SD-WAN;
politici complexe de securitate;
administrarea centralizata;
monitorizarea evenimentelor;
integrarea cu alte componente de securitate.
Alegerea modelului FortiGate trebuie facuta in functie de volumul de trafic, numarul de utilizatori, serviciile de securitate necesare si arhitectura retelei.
Avantajele unui firewall FortiGate
Alegerea unei solutii FortiGate NGFW poate aduce mai multe avantaje pentru o organizatie:
Securitate multilayer
Mai multe tehnologii de securitate pot fi integrate intr-o singura platforma, permitand inspectarea traficului din mai multe perspective.
Administrare centralizata
In combinatie cu instrumentele Fortinet, administrarea mai multor echipamente si locatii poate fi centralizata.
Control avansat al traficului
Administratorii pot defini politici detaliate pentru utilizatori, aplicatii, servicii si destinatii.
Protectie pentru infrastructuri moderne
FortiGate este conceput pentru scenarii care includ retele locale, utilizatori remote, sedii multiple si servicii cloud.
Scalabilitate
Gama FortiGate include modele destinate unor categorii diferite de infrastructuri, permitand alegerea unei solutii in functie de necesarul de performanta si securitate.
Cum alegi un firewall FortiGate potrivit?
Alegerea unui firewall Fortinet FortiGate nu trebuie facuta doar pe baza numarului de porturi sau a vitezei maxime declarate.
Trebuie analizati mai multi factori:
* numarul de utilizatori;
* viteza conexiunii WAN;
* volumul de trafic;
* numarul de conexiuni simultane;
* serviciile de securitate care vor fi activate;
* necesitatea utilizarii VPN;
* numarul de sedii;
* cerintele de redundanta;
* posibilitatile de extindere;
* nivelul de administrare si monitorizare necesar.
Un model corect dimensionat trebuie sa poata procesa traficul necesar cu functiile de securitate relevante active, nu doar in conditii ideale de firewalling.
FortiGate Firewall este o solutie de tip Next-Generation Firewall dezvoltata pentru protectia retelelor moderne si pentru gestionarea centralizata a politicilor de securitate.
Prin functii precum controlul traficului, IPS, Antivirus, Web Filtering, Application Control si VPN, FortiGate permite organizatiilor sa construiasca o strategie de securitate adaptata propriilor cerinte.
Pentru infrastructurile mai complexe, integrarea cu FortiManager, FortiAnalyzer si Fortinet Security Fabric poate extinde capacitatile de administrare, monitorizare si analiza.
Indiferent de dimensiunea companiei, alegerea si configurarea corecta a firewall-ului reprezinta un element important pentru protectia retelei, utilizatorilor, aplicatiilor si datelor.
Un Fortinet FortiGate configurat corespunzator poate reprezenta astfel un punct central al infrastructurii de securitate IT, oferind control asupra traficului si instrumente pentru prevenirea si identificarea amenintarilor cibernetice.






 Firewall-uri
 Access Point-uri
 Switch-uri
 Routere


 Licente Fortinet
 Suport Forticare

 Camere Fortinet