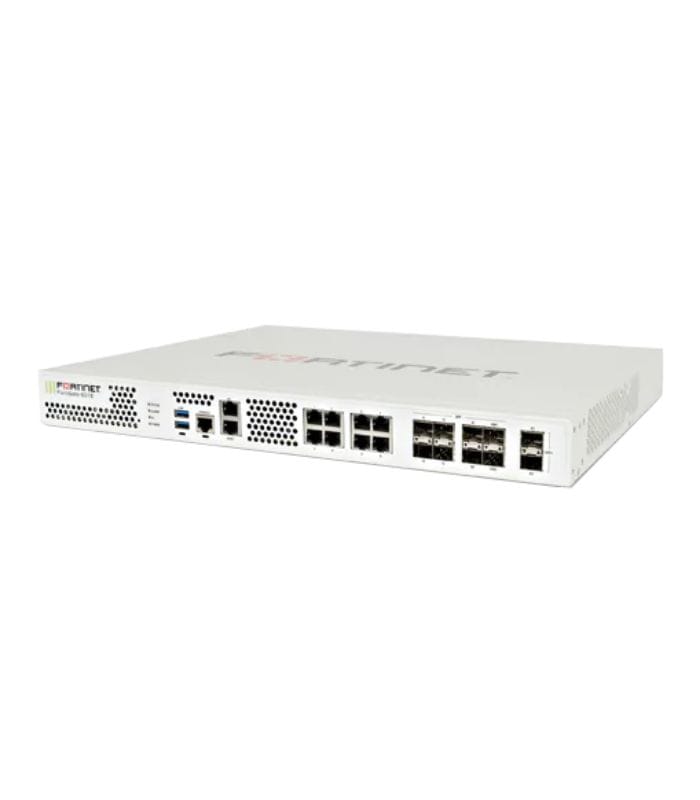
Intr-un mediu IT in care atacurile cibernetice devin tot mai sofisticate, protejarea infrastructurii de retea reprezinta o prioritate pentru orice organizatie. Un firewall Fortinet, din gama FortiGate Next-Generation Firewall (NGFW), ofera o combinatie avansata de securitate, performanta si functionalitati de networking pentru protejarea utilizatorilor, aplicatiilor, dispozitivelor si datelor.
Solutiile FortiGate sunt concepute pentru organizatii de toate dimensiunile, de la birouri mici si companii in dezvoltare pana la corporatii, centre de date si infrastructuri distribuite. Prin integrarea mai multor tehnologii intr-o singura platforma, firewall-urile Fortinet ajuta companiile sa simplifice administrarea securitatii si sa reduca complexitatea infrastructurii IT.
Ce este un firewall Fortinet?
Un firewall Fortinet este o solutie de securitate de retea care controleaza si inspecteaza traficul dintre diferite zone ale infrastructurii IT, cum ar fi internetul, reteaua interna, serverele, aplicatiile cloud si utilizatorii remote.
Gama FortiGate NGFW depaseste functionalitatea unui firewall traditional. Pe langa filtrarea traficului pe baza adreselor IP, porturilor si protocoalelor, un firewall de generatie urmatoare poate analiza aplicatiile si traficul pentru a identifica si bloca amenintarile moderne.
Astfel, un echipament FortiGate poate deveni un punct central pentru securitatea infrastructurii IT.
De ce sa alegi un FortiGate Next-Generation Firewall?
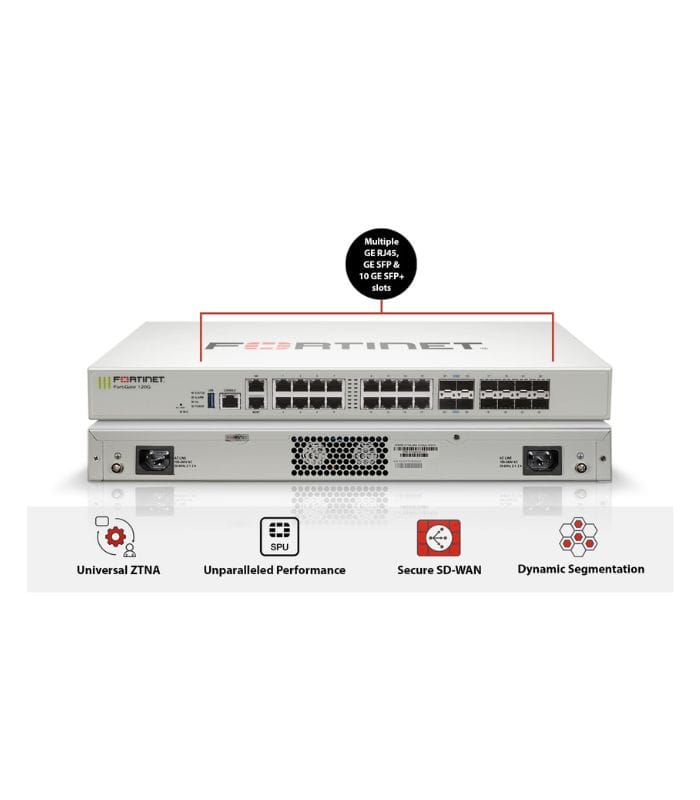
Unul dintre principalele avantaje ale solutiilor Fortinet este integrarea securitatii si networkingului intr-o platforma unificata.
Un FortiGate firewall poate combina multiple functionalitati, printre care:
* Firewall si control al traficului de retea;
* Next-Generation Firewall (NGFW);
* Intrusion Prevention System (IPS);
* VPN pentru conectarea securizata a utilizatorilor si sediilor;
* filtrare web si control al accesului la internet;
* controlul aplicatiilor;
* protectie antivirus;
* Secure SD-WAN;
* functionalitati Zero Trust Network Access (ZTNA);
* politici centralizate de securitate;
* monitorizare si administrare simplificata.
Prin consolidarea acestor functii intr-o singura solutie, organizatiile pot reduce numarul de echipamente necesare in infrastructura.
Protectie impotriva amenintarilor cibernetice moderne
Atacurile informatice moderne nu mai pot fi oprite doar prin filtrarea simpla a porturilor si adreselor IP. Malware-ul, ransomware-ul, tentativele de intruziune si aplicatiile neautorizate necesita mecanisme avansate de detectare si prevenire.
Firewall-urile Fortinet FortiGate NGFW sunt integrate cu serviciile de securitate si informatii despre amenintari din ecosistemul Fortinet. Aceste servicii permit identificarea si blocarea unor categorii variate de riscuri cibernetice.
Protectia poate include:
- detectarea tentativelor de intruziune;
-blocarea aplicatiilor neautorizate;
- filtrarea site-urilor periculoase;
- protectie impotriva malware-ului;
- identificarea comportamentelor suspecte;
- aplicarea politicilor de securitate pentru utilizatori si aplicatii;
-protectie pentru infrastructuri hibride si cloud.
Aceasta abordare este importanta pentru companiile care gestioneaza volume mari de trafic si folosesc aplicatii distribuite intre reteaua locala, centre de date si servicii cloud.
Performanta ridicata prin procesoare dedicate Fortinet ASIC
Un element important al arhitecturii FortiGate este utilizarea procesoarelor specializate pentru securitate si networking.
Spre deosebire de solutiile care se bazeaza exclusiv pe procesoare generale, anumite modele FortiGate utilizeaza tehnologii hardware dedicate pentru accelerarea procesarii traficului si a functiilor de securitate.
Aceasta arhitectura ofera avantaje importante:
* performanta ridicata pentru inspectia traficului;
* latenta redusa;
* procesare eficienta a functiilor de securitate;
* capacitate mai buna pentru infrastructuri cu trafic intens;
* eficienta energetica imbunatatita.
Pentru companii, acest lucru inseamna ca securitatea avansata poate fi implementata fara a compromite semnificativ performanta retelei.
FortiOS – sistemul de operare care unifica securitatea si networkingul
Firewall-urile Fortinet utilizeaza sistemul de operare FortiOS, care ofera o platforma comuna pentru functiile de securitate si networking.
Prin utilizarea unui sistem unificat, administratorii IT pot configura si controla politicile de securitate dintr-un mediu centralizat.
Aceasta abordare ajuta la:
* reducerea complexitatii operationale;
* simplificarea configurarii;
* standardizarea politicilor de securitate;
* administrarea infrastructurilor distribuite;
* automatizarea anumitor procese de securitate.
Pentru organizatiile cu mai multe sedii sau cu infrastructura hibrida, administrarea centralizata poate reduce semnificativ timpul necesar pentru configurare si monitorizare.
Secure SD-WAN integrat in firewall-ul Fortinet
Retelele moderne trebuie sa conecteze sediile companiei, utilizatorii remote, aplicatiile SaaS si infrastructurile cloud.
Functionalitatea Secure SD-WAN integrata in solutiile Fortinet permite combinarea conectivitatii WAN cu mecanismele de securitate.
Prin aceasta abordare, organizatiile pot:
* conecta mai multe locatii;
* optimiza traficul intre sedii;
* gestiona diferite conexiuni la internet;
* aplica politici de securitate consistente;
* imbunatati experienta utilizatorilor pentru aplicatiile business si cloud.
Integrarea SD-WAN si a securitatii intr-o singura platforma poate simplifica arhitectura IT si reduce necesitatea implementarii mai multor solutii separate.
Acces securizat pentru utilizatorii remote
Munca hibrida si accesul la aplicatii din locatii externe au schimbat modul in care organizatiile trebuie sa protejeze infrastructura IT.
Un firewall Fortinet poate oferi mecanisme pentru conectarea securizata a utilizatorilor si sediilor prin VPN si tehnologii moderne de control al accesului.
Functionalitatile de acces securizat ajuta organizatiile sa controleze:
* cine acceseaza infrastructura;
* ce aplicatii pot fi accesate;
* ce resurse sunt disponibile pentru fiecare utilizator;
* modul in care sunt aplicate politicile de securitate.
Aceasta abordare este importanta pentru companiile care au angajati remote, filiale sau infrastructuri distribuite.
Firewall Fortinet pentru companii mici si mijlocii
Companiile mici si mijlocii au nevoie de protectie avansata, dar in acelasi timp trebuie sa gestioneze eficient costurile si complexitatea infrastructurii.
Un firewall de la Fortinet pentru business poate reprezenta o solutie potrivita deoarece poate integra mai multe functii intr-un singur echipament.
Avantajele pentru un SMB includ:
- reducerea numarului de solutii separate;
- administrare simplificata;
- protectie pentru utilizatori si dispozitive;
- conectivitate VPN;
- controlul accesului la internet;
- posibilitatea extinderii infrastructurii.
Alegerea modelului potrivit trebuie facuta in functie de numarul de utilizatori, viteza conexiunii la internet, numarul de servicii active si nivelul de protectie necesar.
Firewall Fortinet pentru organizatii enterprise
In infrastructurile enterprise, cerintele sunt mai complexe. Companiile pot avea:
mai multe sedii;
centre de date;
mii de utilizatori;
aplicatii cloud;
conexiuni intre locatii;
volume mari de trafic.
Pentru aceste scenarii, gama FortiGate ofera modele cu capacitati ridicate de procesare si functionalitati avansate pentru securizarea infrastructurilor complexe.
Administrarea centralizata si politicile uniforme permit organizatiilor sa implementeze o strategie de securitate mai consistenta in intreaga retea.
Cum alegi firewall-ul Fortinet potrivit?
Alegerea unui Fortinet FortiGate trebuie facuta in functie de cerintele reale ale infrastructurii.
Printre cei mai importanti factori se numara:
Numarul de utilizatori
O companie cu 10 utilizatori are cerinte complet diferite fata de o organizatie cu sute sau mii de angajati.
Viteza conexiunii la internet
Firewall-ul trebuie sa poata procesa traficul la viteza necesara, inclusiv atunci cand functiile de securitate sunt active.
Tipurile de servicii de securitate
Performanta necesara poate fi diferita atunci cand sunt activate functii precum IPS, antivirus, filtrare web sau inspectia avansata a traficului.
Numarul de locatii
Pentru organizatiile cu mai multe sedii, functiile VPN si SD-WAN pot fi esentiale.
Planurile de dezvoltare
Este recomandata alegerea unei solutii care poate sustine cresterea viitoare a organizatiei.
Avantajele unui firewall Fortinet
Un firewall Fortinet poate oferi numeroase beneficii pentru infrastructura IT:
Securitate avansata
Protectie impotriva amenintarilor moderne si posibilitatea aplicarii unor politici complexe de securitate.
Performanta ridicata
Arhitectura hardware si procesoarele dedicate permit procesarea eficienta a traficului.
Administrare simplificata
Functiile de securitate si networking sunt integrate intr-o platforma comuna.
Scalabilitate
Portofoliul FortiGate include solutii pentru birouri mici, companii medii, enterprise si centre de date.
Integrare cu infrastructura moderna
Solutiile sunt concepute pentru retele traditionale, medii hibride si aplicatii cloud.
Un firewall Fortinet FortiGate reprezinta mai mult decat o solutie traditionala de filtrare a traficului. Prin functiile de Next-Generation Firewall, protectia avansata impotriva amenintarilor, SD-WAN, VPN si administrarea unificata, FortiGate poate deveni o componenta importanta a strategiei de securitate IT.
Indiferent daca este vorba despre o companie mica, o organizatie cu mai multe sedii sau o infrastructura enterprise complexa, alegerea unui model Fortinet trebuie realizata in functie de performanta, numarul de utilizatori si serviciile de securitate necesare.
O infrastructura bine protejata incepe cu o analiza corecta a riscurilor si cu alegerea unui firewall capabil sa ofere protectie pentru reteaua, aplicatiile, utilizatorii si datele companiei.






 Firewall-uri
 Access Point-uri
 Switch-uri
 Routere


 Licente Fortinet
 Suport Forticare

 Camere Fortinet